
Anydesk
AnyDesk,一种快速的远程访问计算机的方法

Safe & Secure
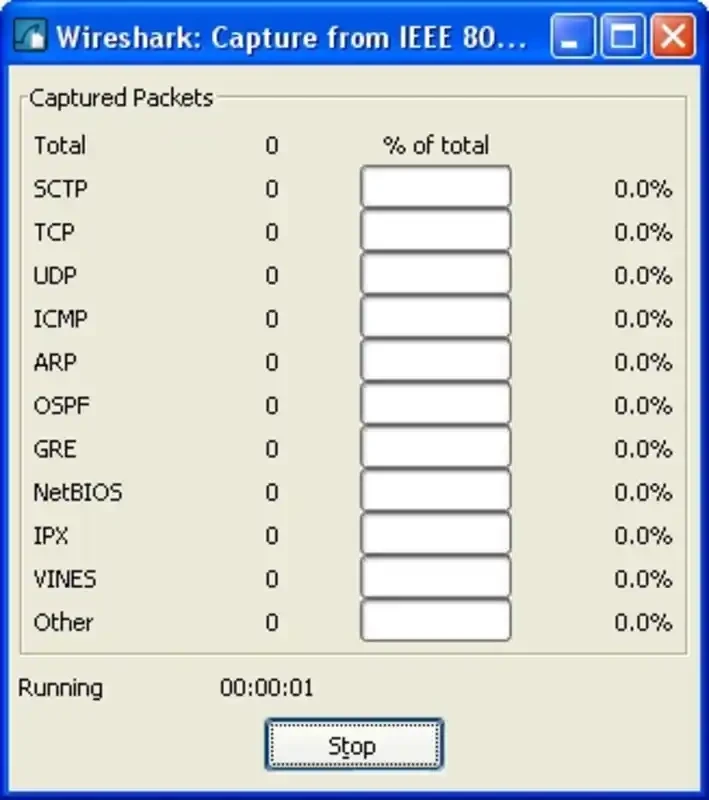
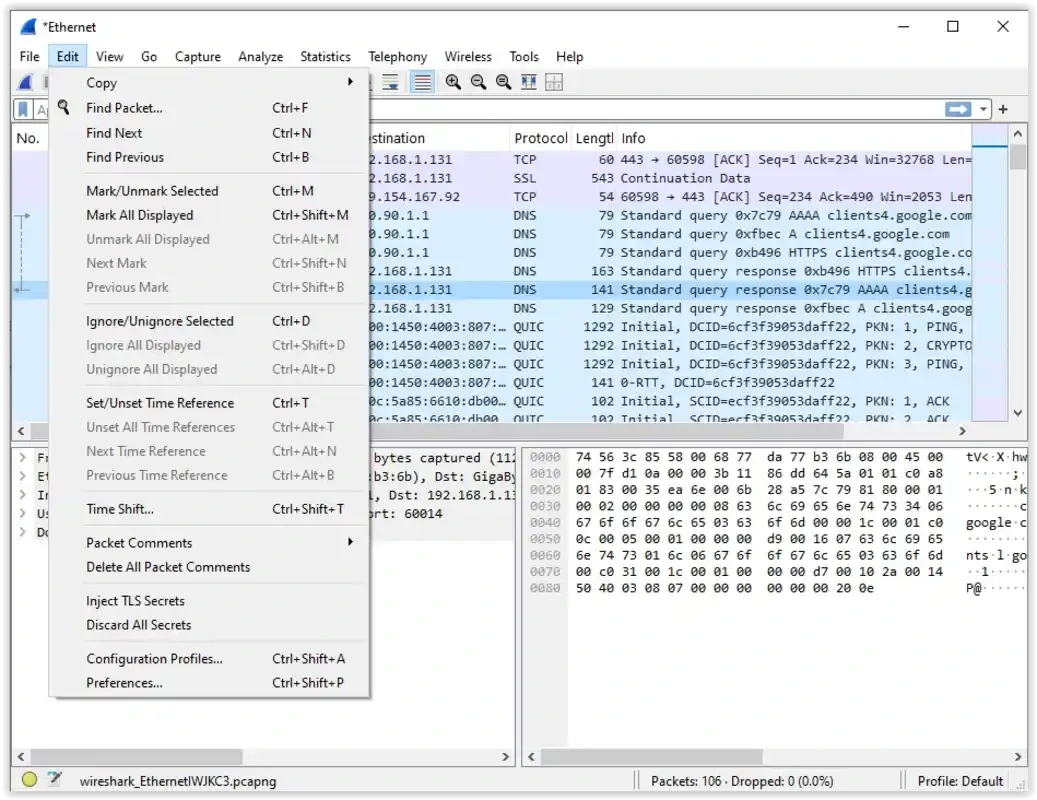
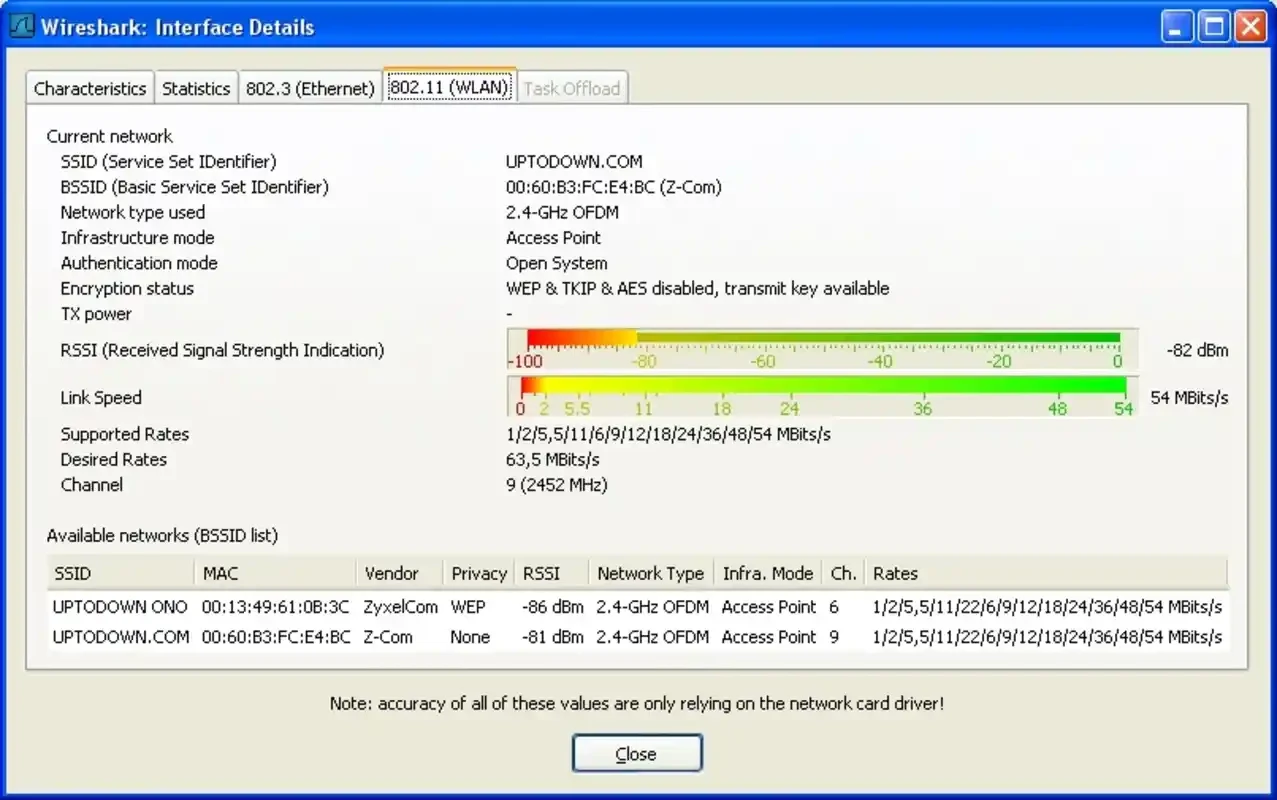

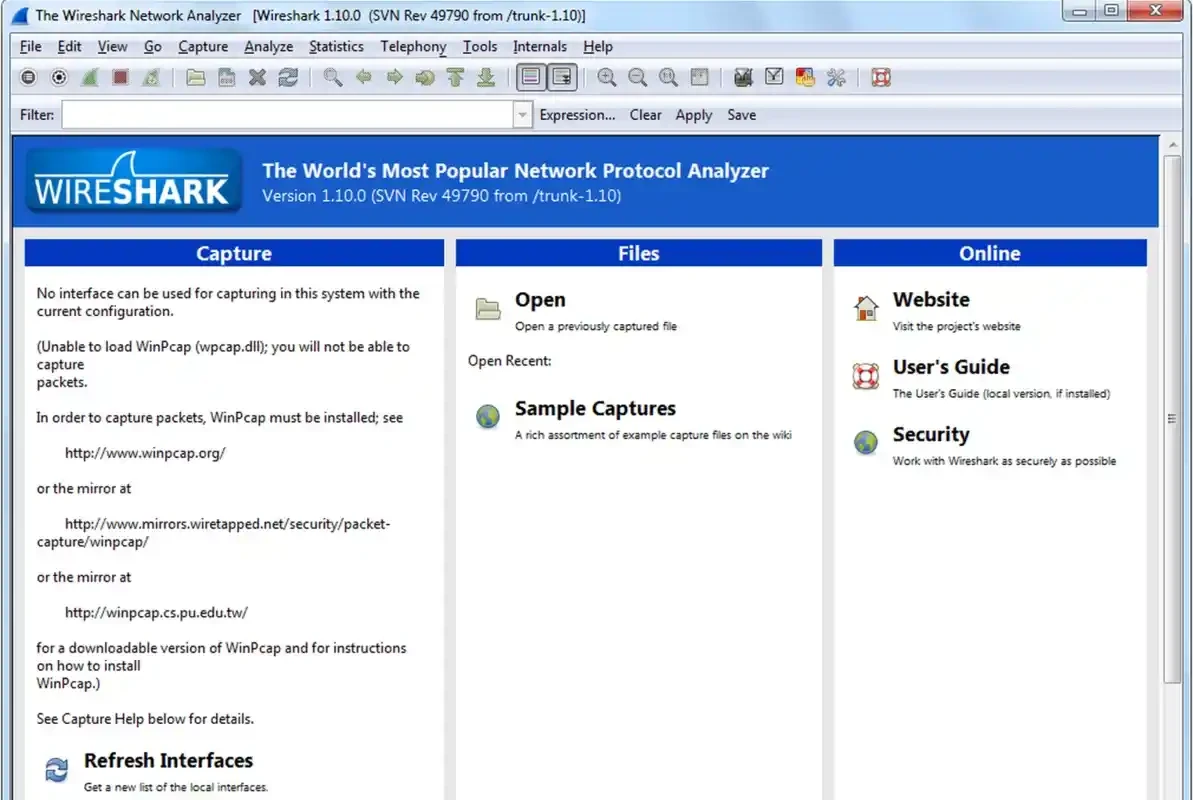
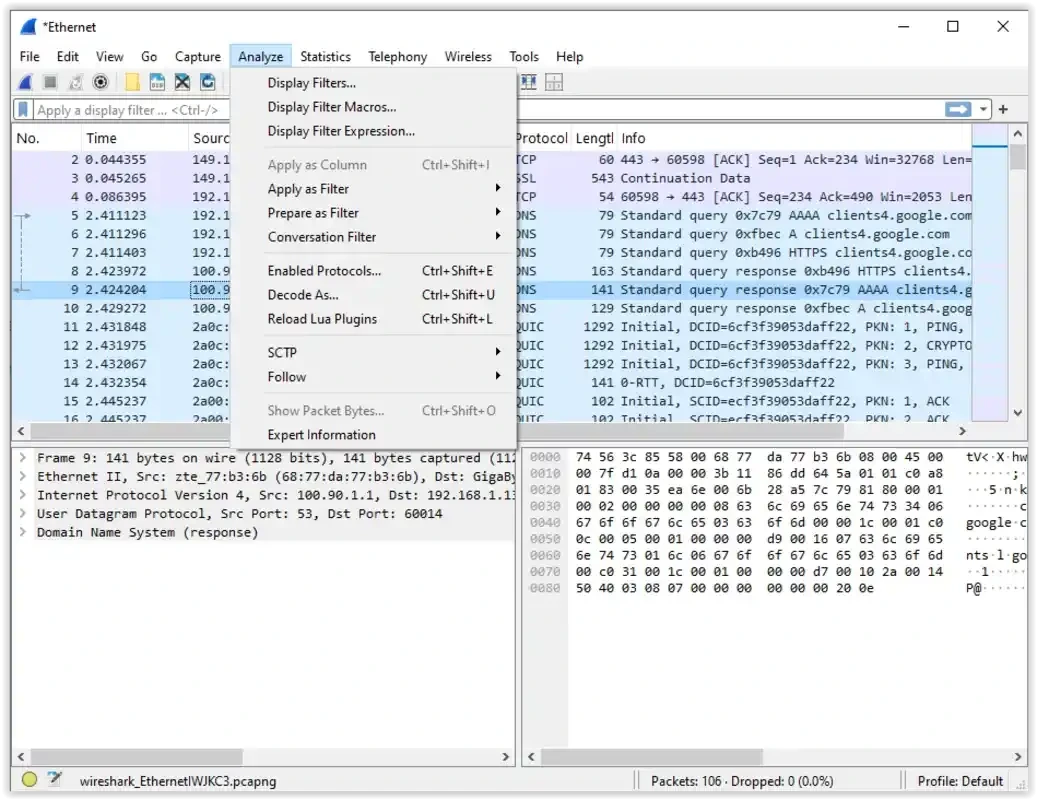
Wireshark 是一款开源协议分析器,用于捕获和解码网络流量,专为网络安全专业人员、系统管理员、开发人员甚至学生设计。它有助于从技术层面理解数字通信的工作原理。
您可以在界面上以不同的方式查看已捕获的数据,例如分层详情窗格、字节级视图和滚动数据包列表。原始数据流以结构化记录的形式跨多个层级提供,其中包含头部、有效载荷和时间详细信息。
Wireshark 由 Gerald Combs 开发,属于互联网类别,是一款根据 GNU 通用公共许可证发布的开源软件。它最初名为 Ethereal 网络协议分析器,于 2006 年更名为 Wireshark。因此,我们可以说名称变了,但软件本身并没有改变。
它是一款网络数据包捕获器,可提供监控出站和入站连接的最佳解决方案,使用户能够跨 Windows、macOS 和 Linux 等多个平台捕获、检查和调试数据包级别的流量。
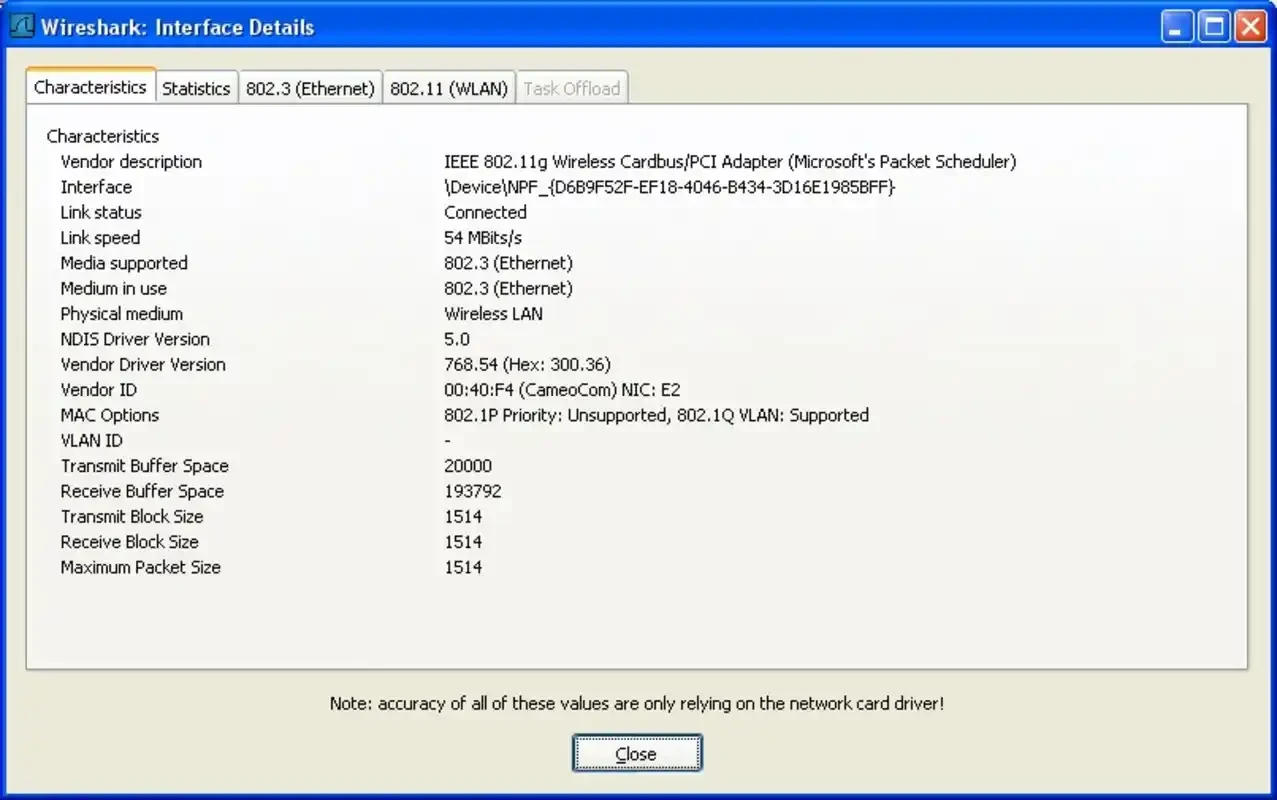
首次启动后,您需要选择适配器以指定监控优先级。如果难以选择主适配器,您可以查看应用程序提供的简易图表,了解每个适配器的近期活动。选择适配器后,系统会提示您查看该连接的所有相关数据包。即使您未使用任何已安装的应用程序,系统也会持续提供活动信息。您只需点击数据包即可查看其信息,并根据需要切换显示数据包字节。
对基于 libpcap 的后端支持有助于捕获原始数据包,并专门提供分层协议树的呈现方式。它提供强大的捕获和显示过滤器,可按 IP、端口、协议、字段值或自定义表达式隔离流量。此外,它还利用着色规则、数据包注释、书签和按字段查找等功能,加速根本原因分析和取证调查。
这款应用提供实时网络流量分析和捕获功能,能够精确显示每个数据包进出系统的路径,并提供如同协议显微镜般的细节信息。它支持对各种复杂交互进行分析,即使是多层通信也能轻松应对。应用界面清晰明了,配备齐全的筛选器,方便用户查看数据包、对其进行排序、重建完整的通信过程,并导出屏幕截图以供后续分析。
多种创新诊断工具的出现,帮助用户更轻松高效地管理多项任务,例如:
如果您需要管理大量数据,可以使用高级功能中的“筛选”选项,以便更精确地标记、跟踪和分析数据包关联。它能帮助您从海量数据中筛选出特定的数据包和协议。此外,您还可以使用“统计菜单”,通过丰富的图表高效地收集数据,快速获取所需的所有信息。
利用庞大的社区贡献示例捕获库,并提供全面的文档、发行说明、用户指南和培训资源,帮助您采用最佳方法确保部署安全。您还可以使用 Lua 或 C 编写自定义分析器来扩展应用程序的功能,并为高级捕获设备构建 extcap 插件。
用户界面采用全面的图形用户界面 (GUI) 设计,提供多个窗格,例如数据包显示、数据包详情、数据包列表等。它能够识别高亮显示的不同协议和流量类型,并以不同的颜色编码突出显示数据包。此外,Windows 用户还可以安装 WinPcap 或 Npcap 来进行数据包捕获。
借助 SSL/TLS 解密功能,您可以调查加密会话和配置错误。这款强大的工具提供数据包级访问权限,可检测可疑流量模式、数据泄露、恶意软件网络行为和协议异常。该应用程序定期更新,并添加新技术,使用户能够分析现代网络。
优点
缺点


